


看到立马狠心卸载!K-Lite 默认安装偷流量的病毒 Infatica P2B!
- 1谈M$的“忏悔录”:我对 Windows 未来质量发展的看法
- 2何以求知?中文互联网的“大佬傲慢综合征”
- 3记一次使用 DSH "Vibe" 博客模板从立项到放弃的经历
- 4看到立马狠心卸载!K-Lite 默认安装偷流量的病毒 Infatica P2B!本文

你知道的,我不仅是一位 Blogger,还是一位媒体编解码器发烧友(?)
就像 Hi-Fi 发烧友,耳机发烧友一样,我也许是 整个互联网难得一遇的 多媒体编解码器烧友,对每个音视频编码格式与编解码原理感兴趣,以至于 FFmpeg 项目是我心目中仅次于 Linux 的一大开源奇迹。
于是乎,我安装 PotPlayer 播放器之后不像以前一样啥都不配置直接开箱即用了,而是研究起怎样解码画质更好、效率更高、调用 GPU 更积极。
我参考了 某乎上面的一篇文章 ,跟着配置了起来。但和文章不同的是,我并没有直接安装 LAV Filters 与 madVR,反而无意间在哔站上看到有人推荐 K-Lite Codec Pack 这个解码整合包懒人包
K-Lite Codec Pack 是一款适用于 Windows 系统的国外免费解码器合集,通过集成 BSplayer、DivX、XviD 等解码组件扩展多媒体播放功能,支持 AVI、MKV、MP4 等主流格式播放。软件包含 Basic、Standard、Full 及 Mega 等多种版本,其中 Full 版额外集成31种扩展组件,Mega 版本则整合 Full 版与 Real Alternative 等组件以支持更多影音格式。
它按照解码器集成度细分成不同体量的版本具体变化如下:
- Basic(基础版): Basic 版本仅包含少量必需的 DirectShow 滤镜。基础版本不包含播放器。
- Standard(标准版): 小巧但功能极其强大的音视频播放包,它包含播放所有常见音频和视频文件格式所需的一切。
- Full: 在标准版基础上增加
用于 3D 视频解码的插件(H.264 MVC)以及采用高质量放大算法的高级视频渲染器。 - Mega: 在 Full 版本基础上再增加一系列的增强扩展 (如果只是单纯视频播放其实不需要它们,一般用户确实没必要上 Mega)
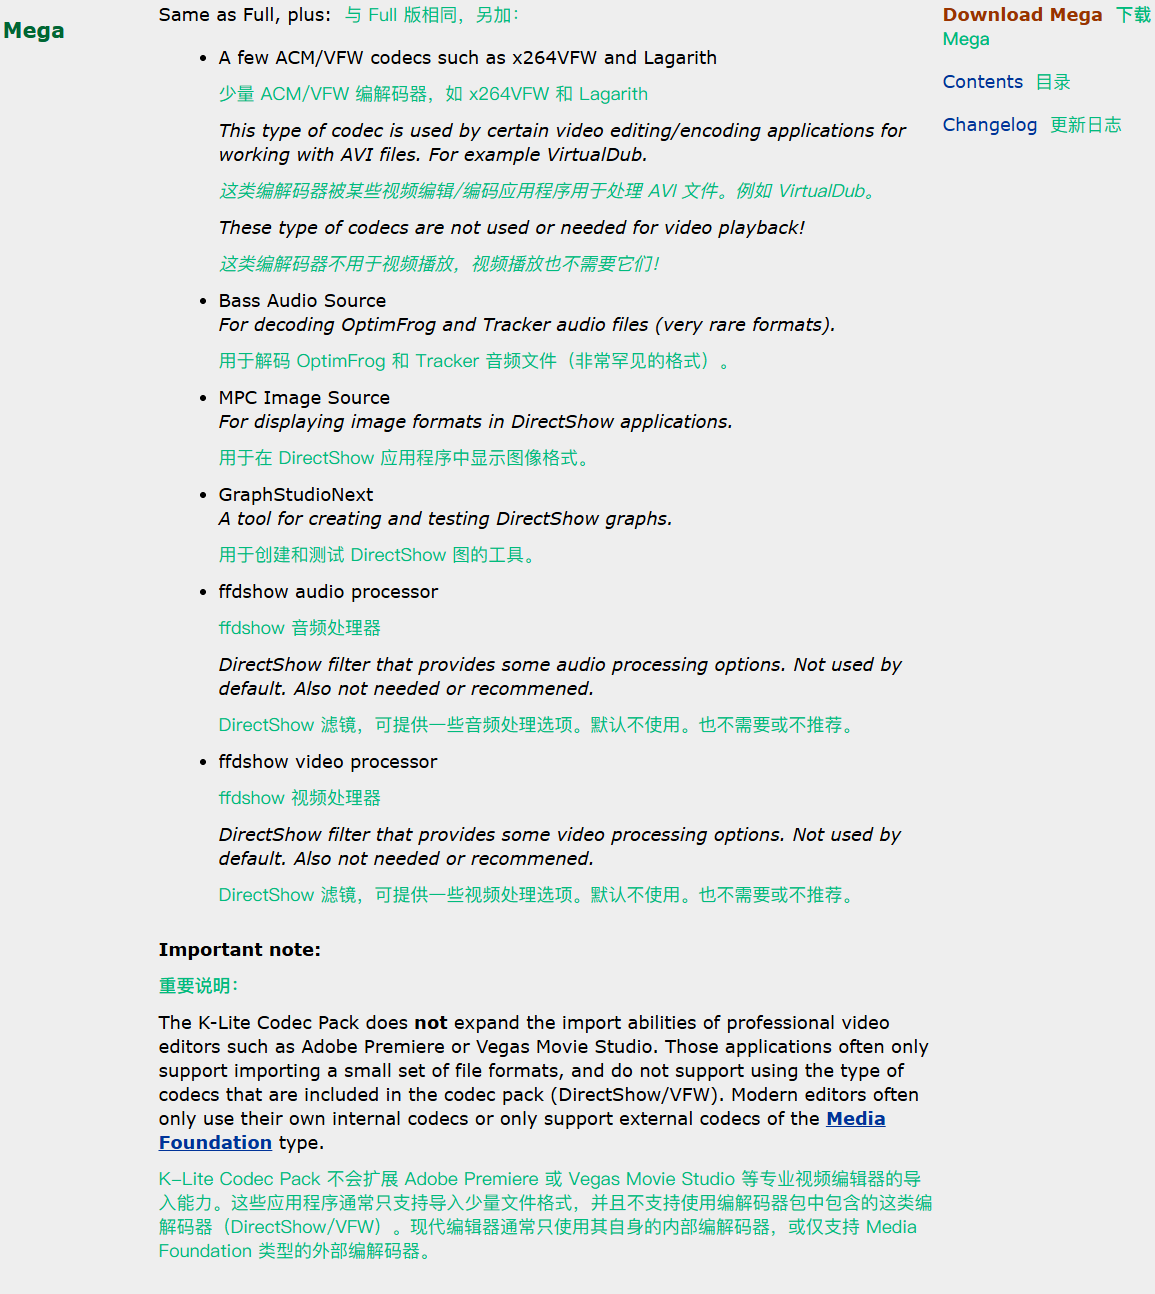
~~由于我的 M (Mega) 属性大爆发,~~我直接选了 Mega 版的解码器包然后边用翻译软件边配置安装,一通行云流水下来终于安装好了,之后照着那篇专栏给 DirectShow 滤镜、LAV Filters 与 PotPlayer 在设定中绑定起来。嗯,这下观影体验上升一大截了!
但这事表面上就这么潦草结束了吗?太想当然了,接下来等待的就是背后无人知晓,却有个未知软件在我 PC 上偷鸡摸狗的疑团了。
初见端倪与震惊瘫坐
前面如果你们感觉废话 / 无关紧要的事件小引有点太多了,那我在此抱歉。
我装上它是在上个月,这期间我并没有察觉到我笔记本的明显异常,只对共享热点的网络流量为何消耗的那么多感到奇怪,没做什么事就突然每秒几百K到几M的下行速度在跑。到了 11 月初,火绒突然告诉我有个网址访问时被阻止了,我一看根本没有印象,浏览器历史记录翻个遍都翻不到,这令我很是疑惑。
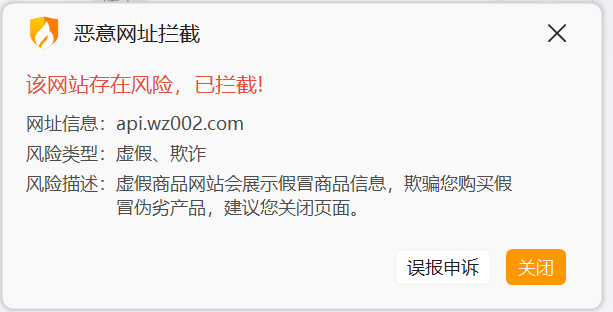
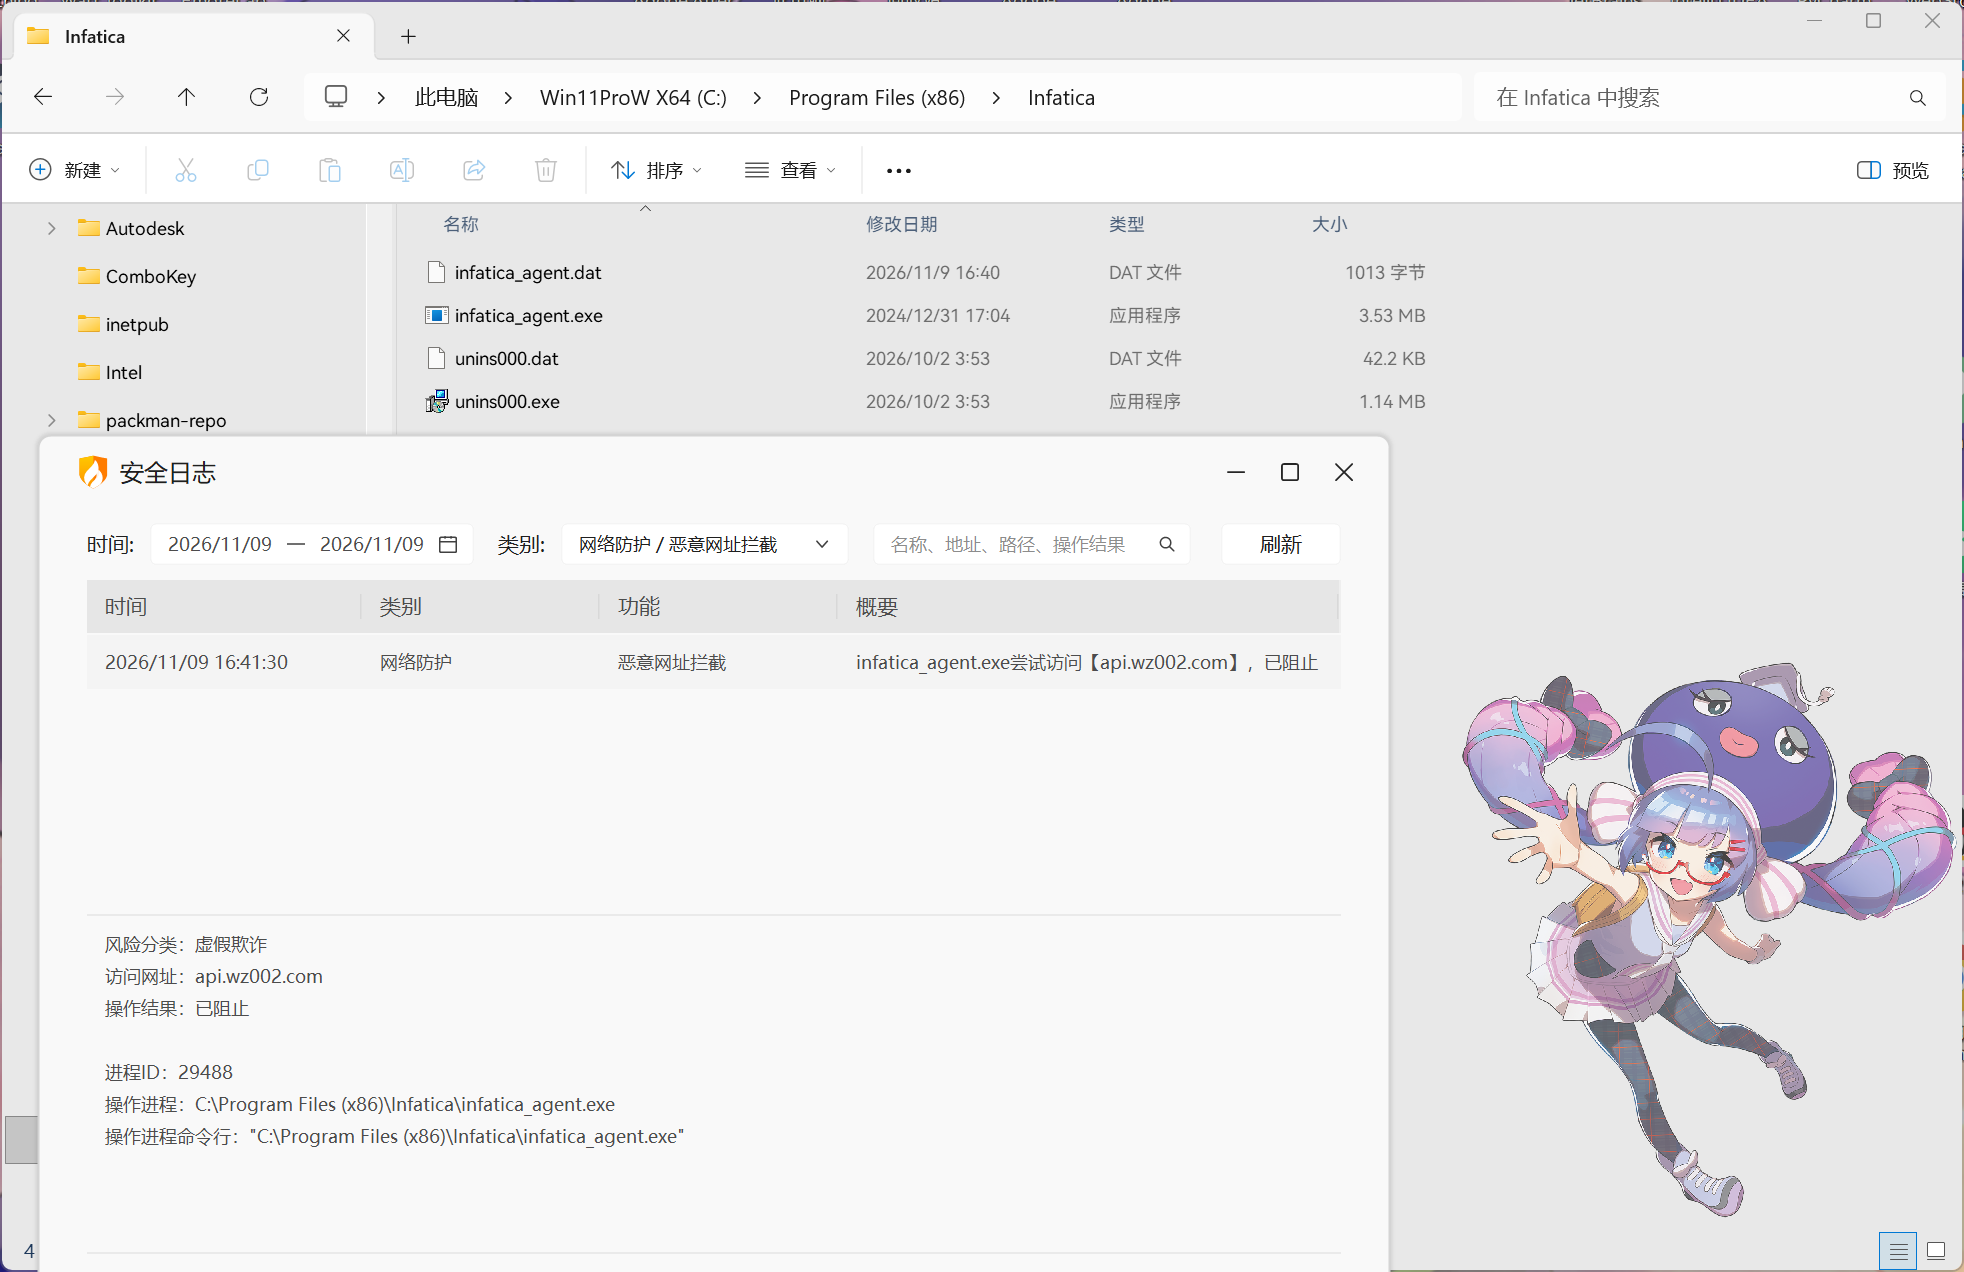
9 号,那个网址阻挡提示还是收到了,与之不同的是这次火绒直接告诉我是具体哪个可执行程序在试图访问它。我定睛一看: infatica_agent.exe,这是个什么软件?名字看起来像某个智能体 Harness?俺寻思我除了装过 Codex 和 DSH 都没下过其他的啊。真凶是找到了,但我还没确定它的“身份”: 我到底是因为做了什么才给这个木马程序“放行”了呢?
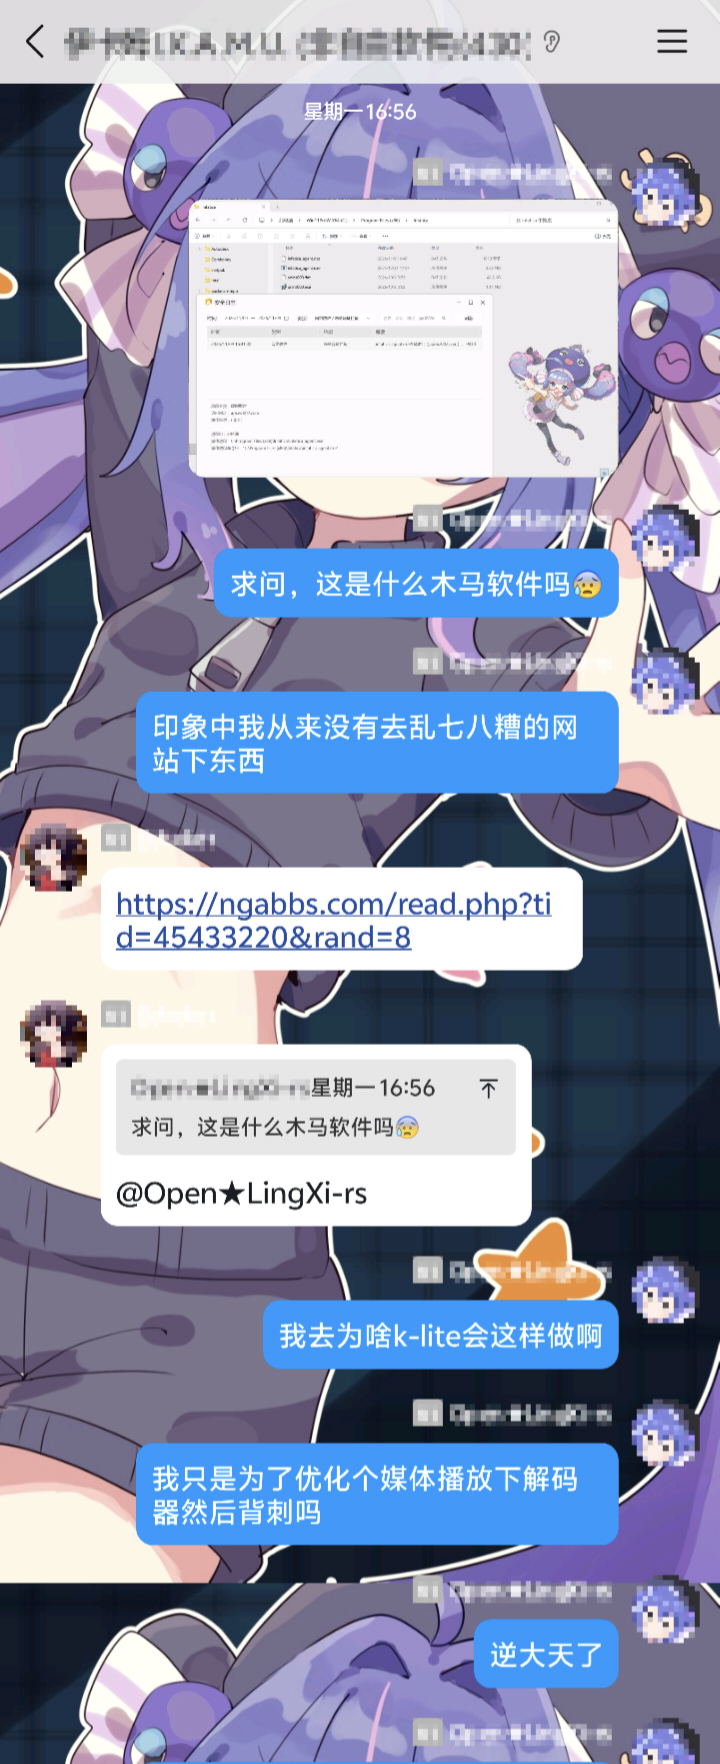
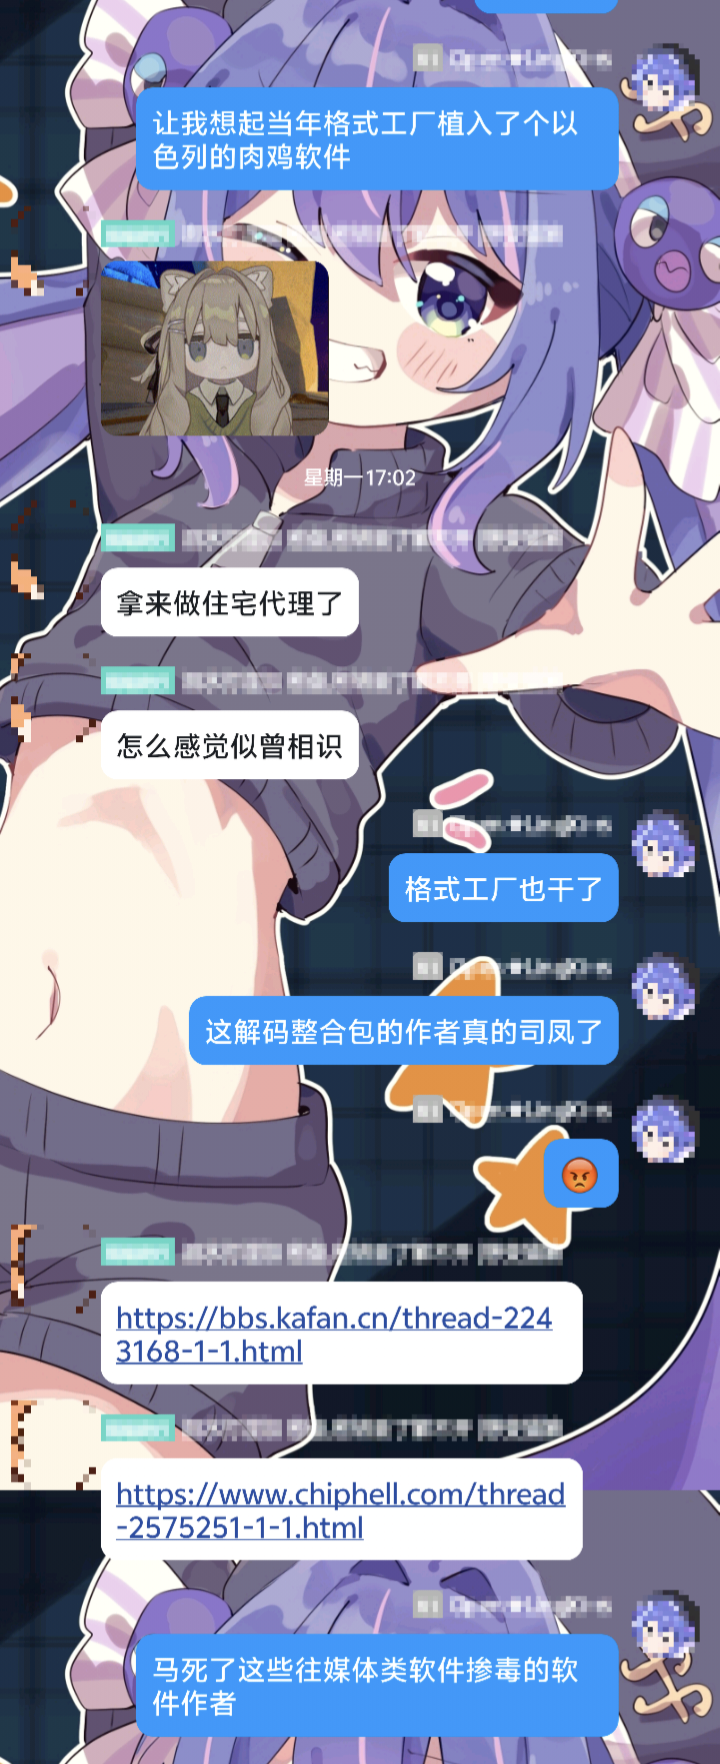
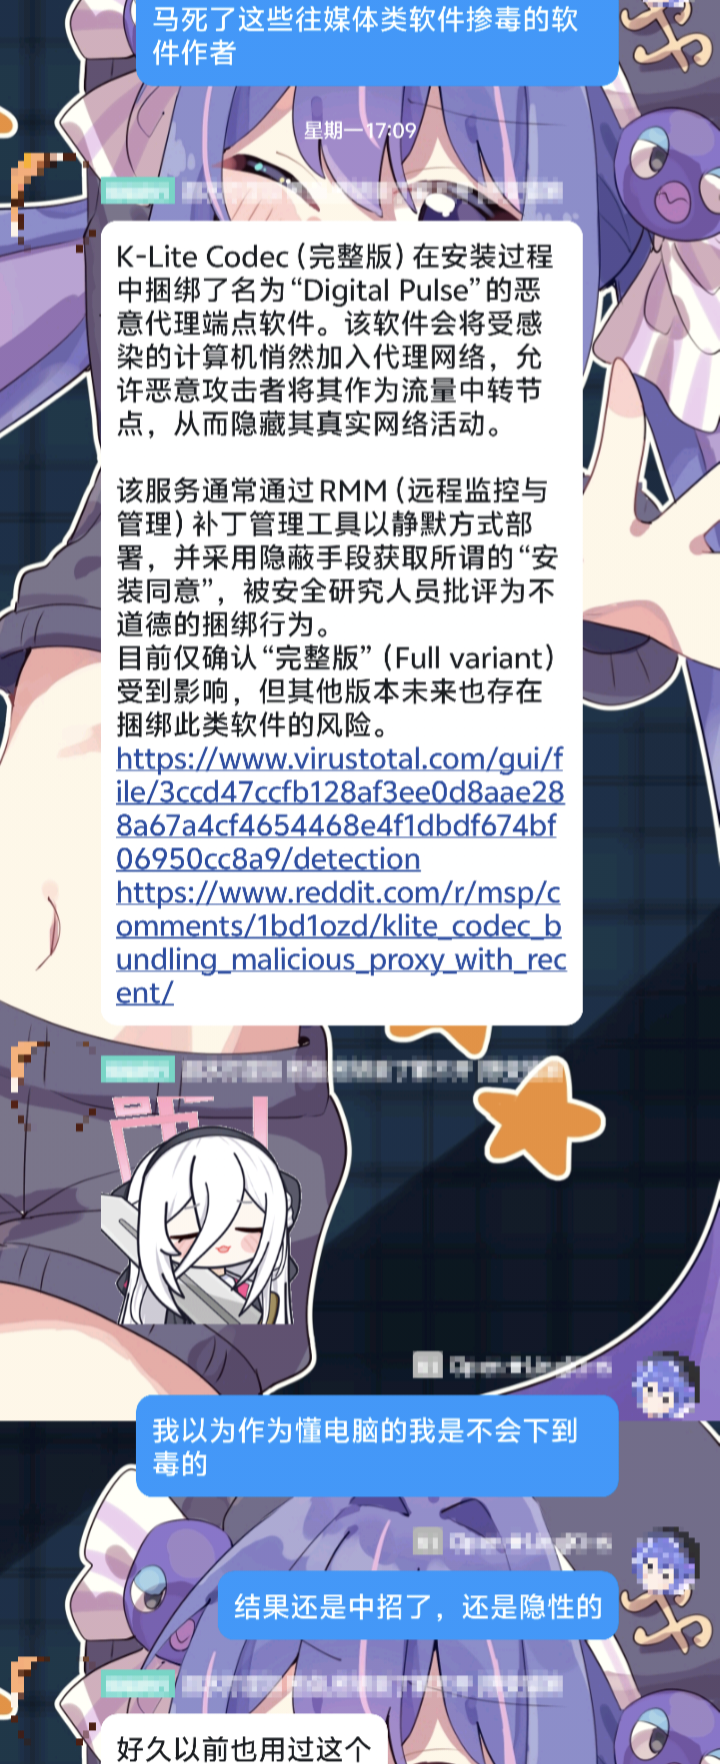
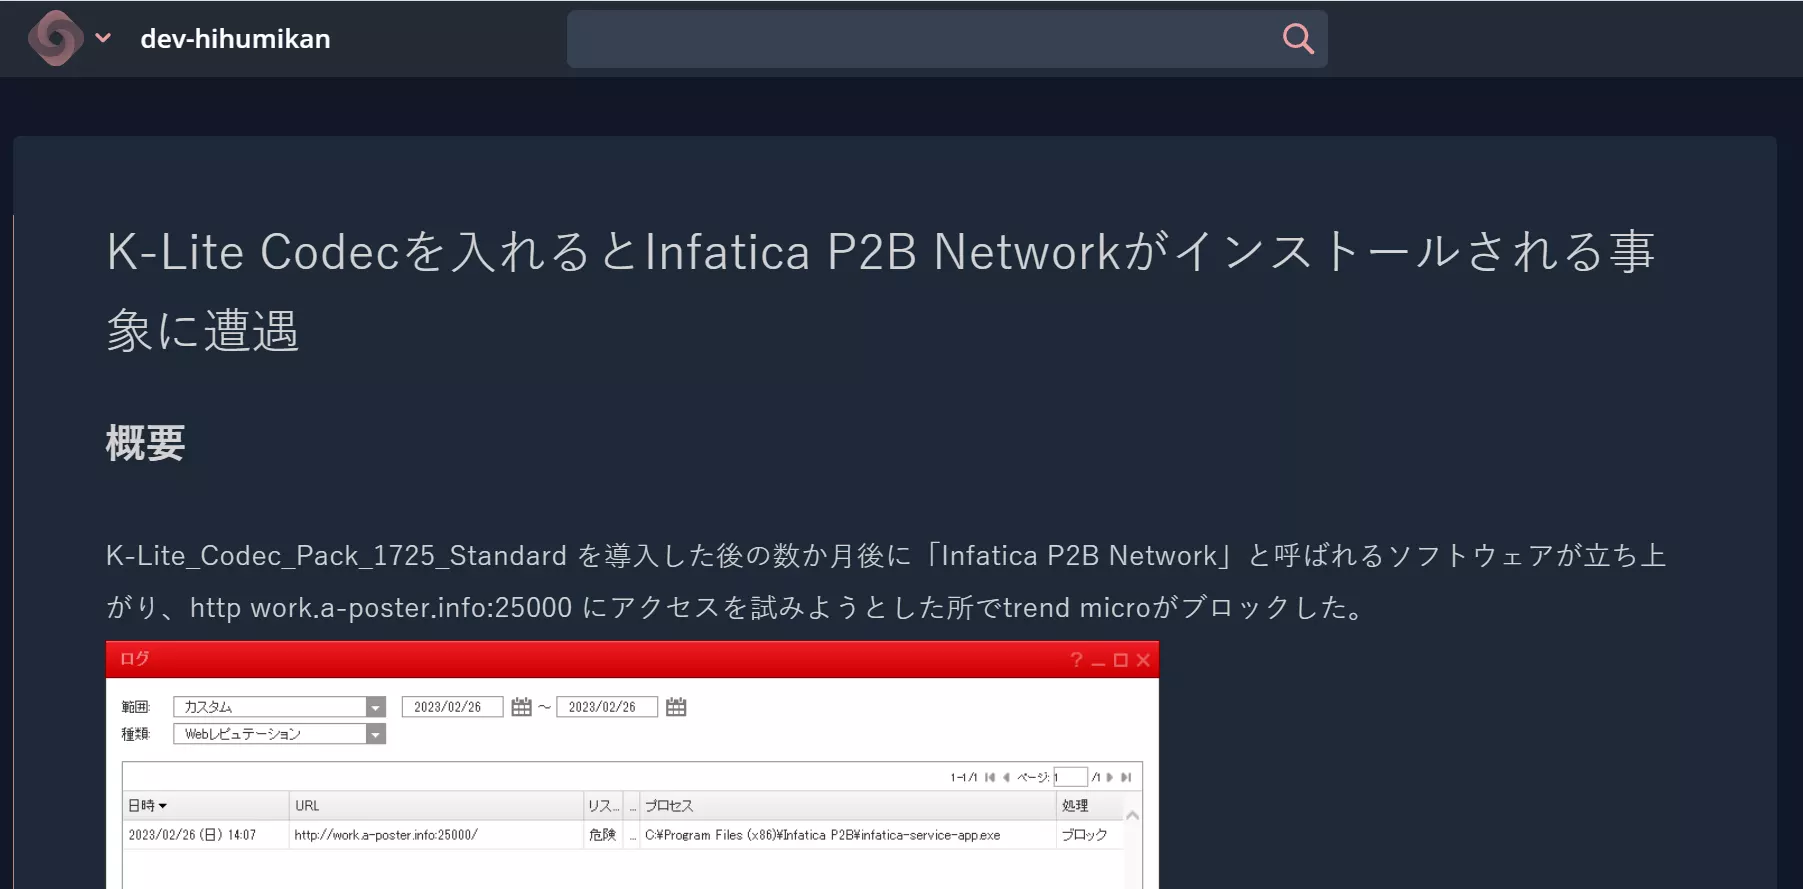
惊疑之下我询问某群群友,然后得到了一个答案: 就是 K-Lite Codec Pack Mega 这个软件包引来的猫腻。起初我非常震惊,为什么一个“好端端”的解码器会携带一个“病毒”上来?在看了几篇论坛站友的报告反馈之后我才深信不疑。最后也是把 K-Lite 删了。
But,这个木马病毒只有用户选择了 Mega 包才会被作者 RCE 进行植入到用户电脑里去,而选择了 Basic / Standard / Full 版本的用户目前没有受到这种病毒的入侵。
初步分析与解决方案
它到底是个啥?
经过几个论坛帖子交叉验证,笔者 101.0000% 地确定,Infatica P2B(程序名称infatica_agent.exe) 妥妥就是个肉鸡程序,它利用你的宽带 IP 给别人的 PC 做代理跳板,好实施灰黑产活动,从而隐匿他们的作案痕迹。此类事件在臭名昭著的格式工厂偷偷安装 BrightData 程序一事中亦有记载。
欲了解格式工厂
分析定性完这个僵尸网络病毒之后,我只能说还是要提高计算机安全意识啊,笔者以为顺利避开了 P2P下崽器 与 银狐木马 的“黑潮”就完全没事了,自以为安全防范与辨识能力已超越一般人,没想到还是栽在了一个看似人畜无害的多媒体类软件上😂。我要进行忏悔反思!
既然有毒,那用啥替代品?
K-Lite 由于它是闭源的专有软件,打包者 / 作者未知且已不可考,所以我也无法诅咒问候它/它们的家人,但你们要知道我个人最痛恨的就这几种软件 (除了沉没成本太大不得不用那些互联网大厂的专有软件):
- 在软件供应链中主要维护者主动掺毒的 (无论开源闭源,被供应链攻击投毒的不算)
- 软件许可证限制过于不合理的 (如 LTCat 的 PCL2 发射器)
- 使用 LLM 辅助开发却毫无工程思维规划,无心维护做出一坨大粪的
经过某群群友的指引明路下,Shark007Codecs 的确是不错的解码器替代品,它由 NOVA 这个开源项目引荐。至于好不好用只能等笔者以后亲自尝试体验一下咯)。
总结与教训
从大陆互联网熟悉的 P2P下崽器,到 银狐木马;从轰动全球的 XZ 后门事件,到 NPM 供应链大规模投毒事件,无一例外在向全球网友们警示: 网络威胁并不遥远,它与你我上网生活息息相关,筑牢网安意识,是冲浪的必修课。一时的逃出生天,却不能完全保证下一次也是同样的顺利!
笔者在此只能希望大家引以为戒,尽量避免任何未经查证的软件。就像你在应用商店下载软件先看评分,边刷视频边跟着评论区思考一样,先判断这个软件是否开源,许可证是否自由,再看它在网上各种论坛网友的评价与是否存在发生过的事故,最后再想想还要不要拿来用就下手。最后祝你们在计算机使用 / 开发过程中事事顺利,塑造一个健康绿色无毒的开发环境,共同维护开源社区撑起的一片天!
支持与分享
如果这篇文章对你有帮助,欢迎分享给更多人或打赏支持!